


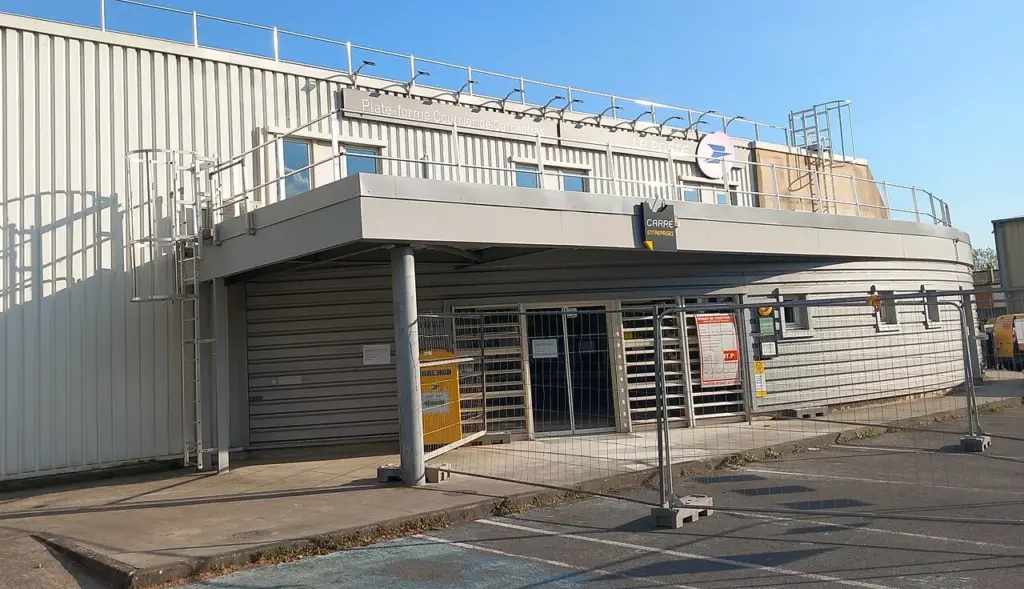
Des pirates ont dérobé en septembre les noms et adresses d’environ 22 millions de personnes chez Maileva, filiale courrier du groupe La Poste. Cette fuite de données La Poste, confirmée mi-novembre, figure parmi les plus importantes jamais recensées en France. Le parquet de Paris a ouvert une enquête et aucune liste publique ne permet de savoir si l’on est concerné.
Un Français sur trois. C’est à peu près la proportion de la population dont le nom et l’adresse auraient quitté les serveurs de Maileva, filiale de courrier du groupe La Poste, lors d’une cyberattaque menée en septembre. Le site spécialisé Cyberattaque.org a révélé l’affaire à la mi-novembre, et le groupe l’a confirmée dès le lendemain, rapporte Science & Vie.
Une plateforme qui poste pour les entreprises
Maileva imprime et expédie le courrier de milliers d’entreprises : bulletins de paie, factures, lettres recommandées, convocations. La plateforme revendique plus de 70 000 utilisateurs et 180 millions de documents envoyés en 2024. Chaque pli laisse une trace dans ses fichiers, avec un prénom, un nom et une adresse postale.
Selon des documents internes de Docaposte, autre filiale du groupe, environ 39 millions de références de courriers sont concernées. Une fois les doublons retirés, il reste 22 millions de personnes. Maileva évoque plusieurs milliers d’entreprises clientes touchées. Les coordonnées bancaires et les mots de passe ne figurent pas dans le périmètre annoncé.
Le 23 septembre, la plateforme avait suspendu ses services après avoir repéré des activités suspectes. Elle parlait alors de simples accès frauduleux à des comptes clients. Redémarrage six jours plus tard.
L’hôpital, le bailleur et le labo
Le problème, c’est que l’enveloppe trahit parfois son contenu. À l’hôpital Foch de Suresnes, les pirates ont consulté des lettres de relance confiées à Maileva par un prestataire de recouvrement, avec numéro de facture, montant dû et date de soins. Le simple nom d’un fichier peut révéler un contexte médical.
Les bailleurs sociaux sont aussi dans la liste. Flandre Opale Habitat a prévenu ses locataires le 3 novembre, pour des courriers remontant parfois à dix ans. Altéal a suivi le 9 novembre. Des laboratoires du groupe Inovie et le réseau de transports de Lorient ont également dû alerter leurs usagers.
Personne ne sait s’il est dans le lot
Les alertes tombent au compte-gouttes, pour une raison juridique. La loi confie aux entreprises clientes, et non à Maileva, l’obligation de prévenir les destinataires. Résultat : aucune liste publique ne permet de vérifier si son adresse fait partie du butin. En attendant, toute lettre réclamant un paiement mérite une vérification directe auprès de l’organisme concerné.
Maileva a porté plainte et notifié la Commission nationale de l’informatique et des libertés (CNIL). Le parquet de Paris a ouvert une enquête pour atteinte à un système de traitement automatisé de données, confiée à la Brigade de lutte contre la cybercriminalité, comme l’a confirmé le parquet le 15 novembre. Aucun groupe n’a revendiqué l’attaque et le fichier n’est proposé à la vente nulle part.
La Poste, cible à répétition
Le groupe sort à peine d’une autre offensive. Le 22 décembre 2025, une attaque par déni de service avait saturé ses serveurs, perturbant Colissimo, Digiposte et La Banque Postale jusqu’au 5 janvier 2026.
Ce que dit le RGPD
Le règlement général sur la protection des données (RGPD) impose à un responsable de traitement de notifier une violation de données à la CNIL dans les 72 heures lorsqu’elle présente un risque. Si ce risque est élevé pour les personnes, celles-ci doivent aussi être informées directement. Dans le cas de Maileva, simple sous-traitant de ses clients, ce sont les entreprises expéditrices qui portent cette obligation, d’où la cascade d’alertes dispersées.
La France a déjà connu des fuites massives. En mars 2024, France Travail avait annoncé le vol des données de 43 millions de personnes. L’affaire Maileva, avec ses 22 millions de victimes estimées, s’inscrit dans cette série qui transforme les fichiers administratifs en mines pour les escrocs.
Une adresse postale paraît anodine. Croisée avec un hôpital, un bailleur ou un laboratoire, elle devient un profil. Cette fuite de données La Poste rappelle que dans un fichier, c’est rarement le nom qui coûte cher, c’est l’expéditeur.
Source : Science & Vie