


Les cyberattaques qui ont fait grimper la température des chambres froides de supermarchés dans au moins quinze pays européens pourraient bientôt viser l’électroménager des particuliers. C’est l’avertissement lancé le mardi 10 novembre par Juhan Lepassaar, directeur de l’Agence de l’Union européenne pour la cybersécurité (Enisa), dans un entretien à l’AFP relayé par Le Parisien.
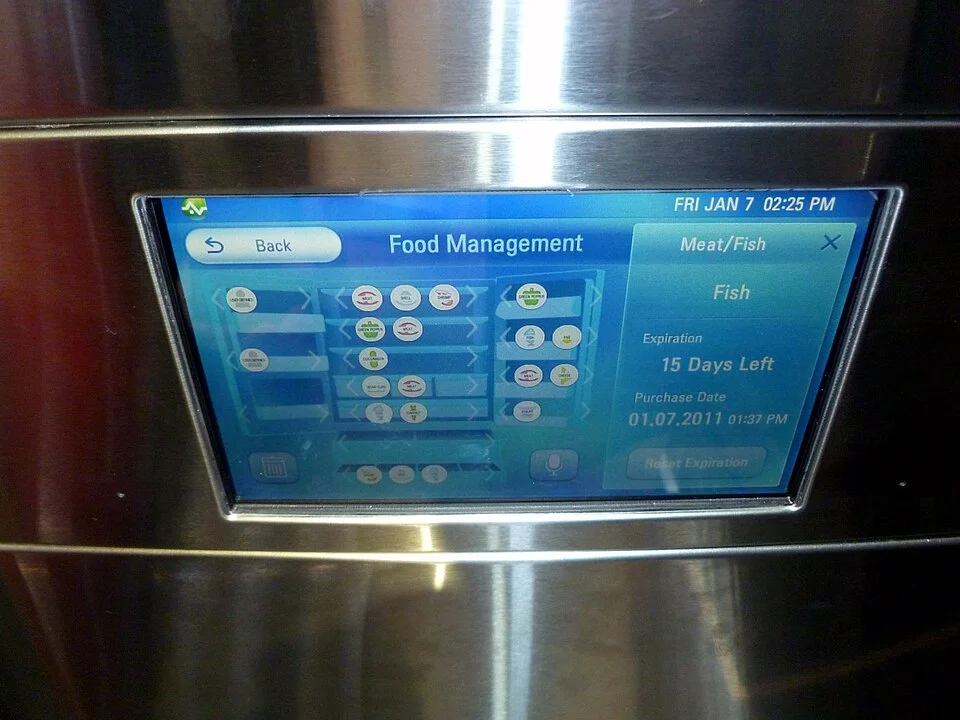
Le patron de l’Enisa a dessiné une progression. D’abord les réfrigérateurs des enseignes, ensuite les routeurs, puis les appareils ménagers des foyers. La sécurité ne doit pas être reléguée au second plan, a-t-il insisté, rapporte Europe 1. Un pirate capable de couper un congélateur de supermarché peut, en théorie, faire de même avec un réfrigérateur connecté dans une cuisine.
L’avertissement tombe au lendemain d’une séquence inédite. Les régulateurs de froid de magasins de plusieurs pays ont été manipulés à distance, certains congélateurs se retrouvant réglés jusqu’à 50 degrés.
Deux vagues en trois semaines
La première a frappé la France. Le 11 octobre, environ 700 supermarchés ont été visés, selon le gouvernement cité par Le Grand Continent. La seconde est arrivée dans la nuit du 1er au 2 novembre. Belgique, Luxembourg, Suède, Irlande, Pays-Bas, Estonie, Finlande, puis Allemagne, Roumanie et Italie : plus de dix pays ont signalé des incidents, rapporte l’AFP. En Irlande, treize magasins SuperValu ont dû retirer leurs surgelés. En Suède, les employés d’un ICA de Sjöbo ont vidé les rayons à la main.
La facture se chiffre en dizaines, voire en centaines de millions d’euros pour les distributeurs français, selon Dark Reading. En Italie, une vingtaine de supermarchés ont été touchés en Sicile, de même qu’une entreprise de restauration collective en Toscane et un fabricant de surgelés en Émilie-Romagne, selon l’agence Ansa. Un responsable sicilien a reconnu ne jamais avoir imaginé qu’un supermarché puisse devenir la cible d’une attaque informatique.
Le commissaire européen à l’Agriculture, Christophe Hansen, a parlé d’une tentative délibérée de frapper l’approvisionnement alimentaire de l’Union. Pour de nombreux experts cités par CNews, l’électroménager connecté constitue une cible logique pour les mêmes groupes.
Paris désigne Téhéran
Le ministre des Affaires étrangères, Jean-Noël Barrot, a affirmé que l’Iran était responsable, et des responsables du groupe iranien Shahid Kaveh sont visés, selon Europe 1. Une accusation qui fait basculer l’affaire du terrain technique au terrain géopolitique.
Sur le fond, les experts pointent une faille connue : des équipements industriels de supervision du froid, parfois anciens, restés joignables depuis Internet. En Estonie, le matériel touché, ancien, a été rapproché de celui ciblé en France. Le directeur du centre national suédois de cybersécurité a reconnu que beaucoup d’équipements de technologie opérationnelle restaient exposés dans son pays.
Le maillon faible est à la maison
Le passage du supermarché au domicile n’a rien d’une hypothèse d’école. Depuis le botnet Mirai en 2016, caméras, babyphones et appareils connectés servent régulièrement de chair à canon aux pirates. Dès 2019, le règlement européen sur la cybersécurité relevait que la conception de ces objets n’intègre pas suffisamment la sécurité. L’Union prépare d’ailleurs une révision du mandat de l’Enisa, avec un cadre de certification renforcé.
Pour les particuliers, les recommandations restent basiques : changer les mots de passe par défaut, mettre à jour le micrologiciel, ne pas exposer inutilement un appareil à Internet. Des gestes simples que peu de foyers appliquent à leur machine à laver. Le règlement européen sur la cyberrésilience, adopté en 2024, imposera d’ici fin 2027 des exigences de sécurité aux produits connectés vendus dans l’Union. Le message du patron de l’Enisa vise d’abord les fabricants : la sécurité se pense à la conception, pas après la première attaque.
On craignait pour ses données. Il faudra peut-être aussi surveiller ses yaourts.