


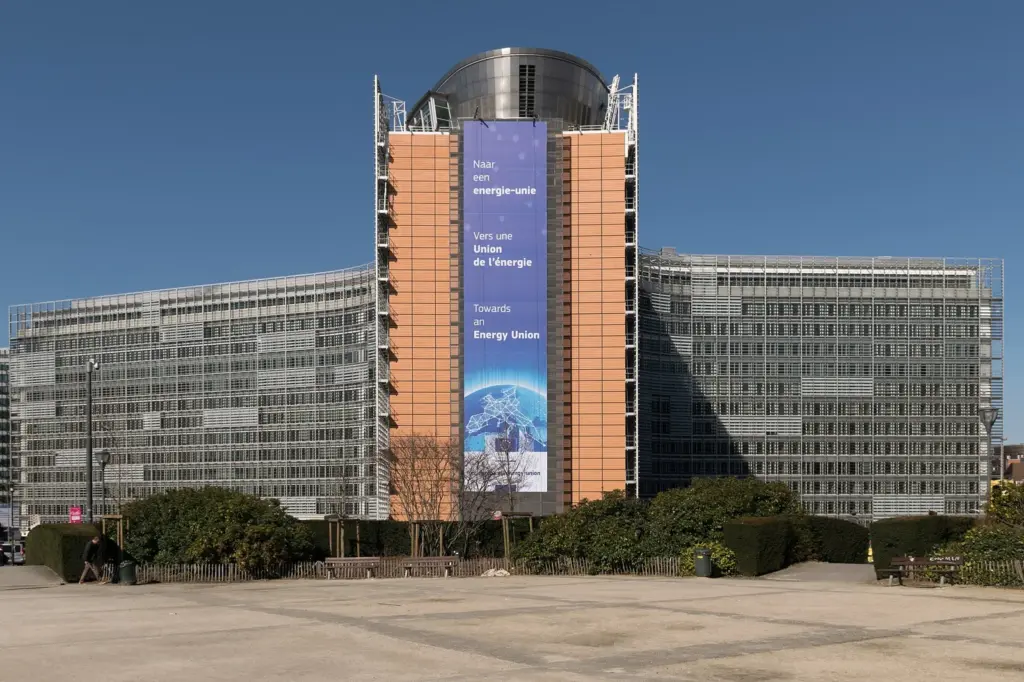
La Commission européenne subit depuis plus de dix jours une cyberattaque qui a paralysé sa plateforme de paie et de congés, révèle Politico, repris par Numerama. Les pirates ont utilisé ARTEX, un outil open source d’agents IA conçu pour tester les défenses et détourné par des cybercriminels. Bruxelles ignore encore si des données personnelles ont été volées.
Pour les agents de la Commission, la cyberattaque a d’abord pris la forme d’une panne. Sysper, la plateforme de ressources humaines qui gère fiches de paie, congés et relevés d’heures, a été coupée. MyPMO, le système de remboursement des frais médicaux, aussi. Les services de traduction ont été touchés. Les deux outils ont été rétablis en début de semaine, avant une nouvelle chute brève de Sysper le mercredi 18 novembre.
Les salaires ont été versés. Mais pendant plus de dix jours, des fonctionnaires n’ont pu ni déclarer leurs heures ni poser de congés. Trois d’entre eux se sont plaints auprès de Politico du silence de l’institution : le service informatique évoquait un problème général sur Sysper, sans jamais prononcer le mot cyberattaque.
La crise remontée au sommet
C’est le CERT-EU, l’équipe chargée de la cybersécurité des institutions européennes, qui a repéré l’intrusion au début du mois. Par précaution, la Commission a coupé plusieurs outils internes. Selon un courriel interne consulté par Politico, son Corporate Management Board, la plus haute instance de gestion de crise, a été réuni en urgence.
Un fonctionnaire européen, sous couvert d’anonymat, assure que l’essentiel de l’attaque est contenu, mais que l’ampleur réelle des dégâts reste floue. Les enquêteurs cherchent toujours à savoir si des données du personnel ont été dérobées. L’identité des attaquants, comme la manière dont ils ont exploité l’outil, reste inconnue.
ARTEX, l’outil qui a échappé à son auteur
ARTEX est né pour aider les entreprises. Cet outil open source simule des attaques afin de repérer les failles avant les pirates. Sa particularité : il confie la besogne à des agents d’intelligence artificielle. On leur donne une cible et un objectif, un agent principal découpe le travail en tâches, les autres les exécutent sans relâche.
Devant la multiplication des abus, son créateur a retiré le dépôt GitHub le 8 octobre. Trop tard. Des copies et une version commerciale circulent toujours chez les cybercriminels. Le FBI a publié une alerte le 13 novembre. La Commission européenne découvre aujourd’hui ce que coûte un logiciel libre devenu libre de toute maîtrise.
Rien de neuf, sauf l’endurance
Les campagnes déjà documentées relativisent la prouesse technique. Amazon, entreprise membre du Forum économique mondial, avait piégé des agents pilotés par ARTEX avec des serveurs leurres et lu l’historique de leurs opérations. Aucune technique nouvelle. Les agents s’engouffraient dans des failles élémentaires : mot de passe d’administration jamais changé, installation inachevée, logiciel pas mis à jour.
L’IA n’invente pas l’attaque. Elle frappe à toutes les portes, jour et nuit, sans se lasser. À Bruxelles, une seule était mal fermée.
Source : Numerama