


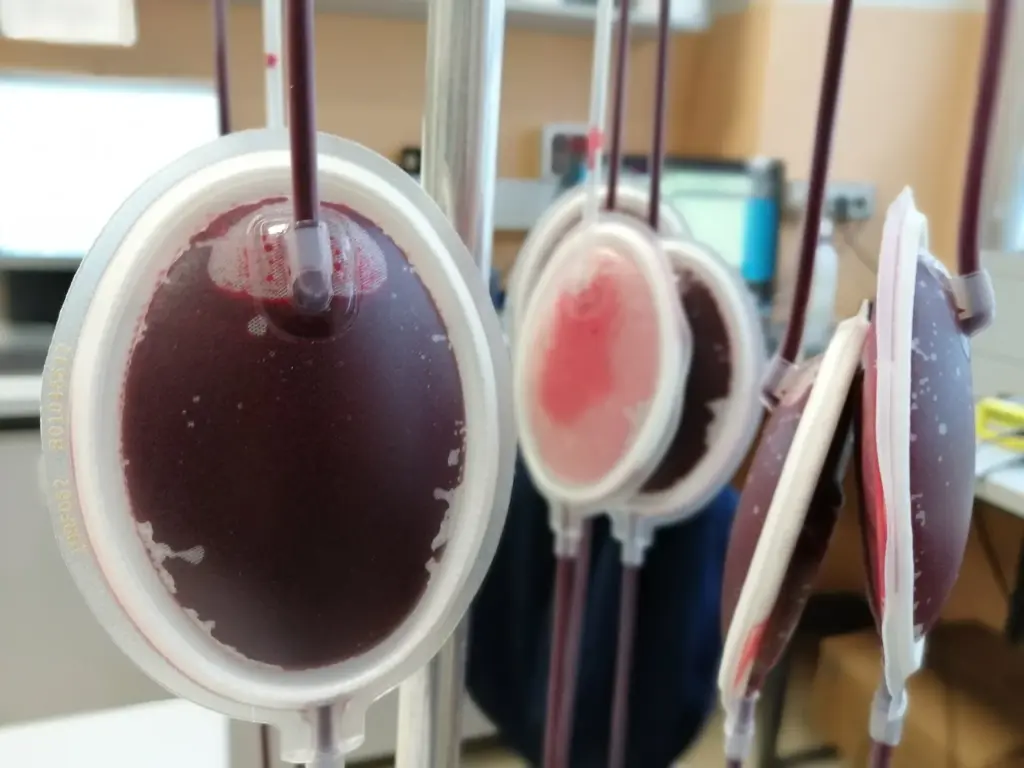
La cyberattaque à l’EFS aurait pu coûter des milliers de poches de plasma. Dans la nuit du 1er au 2 novembre 2026, des pirates ont pris le contrôle de la supervision de chambres froides de l’Établissement français du sang sur trois sites, en réglant les machines à 110 °C au lieu de -30 °C. Les alarmes ont fonctionné et un technicien d’astreinte a réagi à temps. Aucun produit sanguin n’a été perdu.
Il fait nuit. Sur l’écran d’un technicien de garde, les courbes de température grimpent. Selon ZDNet et Clubic, les attaquants ont poussé les seuils de température et de dégivrage à leurs valeurs extrêmes. L’EFS indique que les appareils avaient été programmés à 110 °C au lieu des -30 °C attendus. La température intérieure a effectivement commencé à monter.
Les alarmes ont joué leur rôle, et l’homme a fait le sien. Selon les sites, les équipes ont repris la main sur les équipements ou les ont mis hors ligne. Par précaution, leur contenu a été transféré. La collecte et la distribution de produits sanguins se sont poursuivies normalement.
Le maillon faible : un sous-traitant
L’EFS n’était pas directement visé. Les pirates sont passés par Coolworld, prestataire chargé de la maintenance de conteneurs frigorifiques de l’établissement qui appartient majoritairement au fonds d’investissement Arcus European Infrastructure Fund 3, géré par Arcus Infrastructure Partners, membre du Pacte mondial des Nations unies (UN Global Compact).
Selon Le Canard enchaîné, cité par Clubic, ce sont les systèmes de supervision de ce sous-traitant qui ont été compromis, notamment en Bourgogne-Franche-Comté. Trois sites de stockage de plasma ont été touchés.
La nature des produits concernés a évolué au fil de la communication. L’EFS a d’abord évoqué des échantillons conservés à des fins de surveillance sanitaire. Il a ensuite reconnu que du plasma congelé destiné à la transfusion, ainsi que du plasma réservé au fractionnement pour la fabrication de médicaments, se trouvait dans les équipements visés.
Après les supermarchés, la banque du sang
L’attaque rappelle un précédent récent. Dans la nuit du 11 au 12 octobre 2026, des centaines de congélateurs de supermarchés français avaient été basculés en mode chauffage, obligeant à jeter d’importantes quantités de denrées. Aucun élément ne permet à ce stade de relier les auteurs des deux opérations, souligne Clubic. Mais le mode opératoire, qui consiste à détourner la régulation thermique d’équipements connectés, est le même.
L’EFS travaille désormais avec l’ANSSI, l’agence nationale de la sécurité des systèmes d’information, et le ministère de la Santé. La surveillance de l’ensemble de ses équipements a été renforcée.
Le thermomètre indépendant, leçon de la nuit
Pour Benoît Grunemwald, expert chez l’éditeur de sécurité ESET France, la leçon est double. Les organisations doivent disposer de capteurs de température indépendants, capables de donner l’alerte même lorsque le système principal est compromis et affiche de fausses valeurs. Et la sécurité doit s’étendre aux équipements gérés par les prestataires, souvent moins surveillés que le cœur du système d’information.
Créé en 2000, l’Établissement français du sang est l’opérateur civil unique de la transfusion sanguine en France. Il a besoin d’environ 10 000 dons par jour pour répondre aux besoins des malades. Une partie du plasma collecté est confiée au LFB pour être transformée en médicaments dérivés du sang. Une perte massive de stocks aurait donc touché à la fois les transfusions et la production de traitements.
Dans une chambre froide, la cybersécurité se mesure aussi en degrés. Cette nuit-là, elle a tenu à un regard humain posé sur une courbe.