

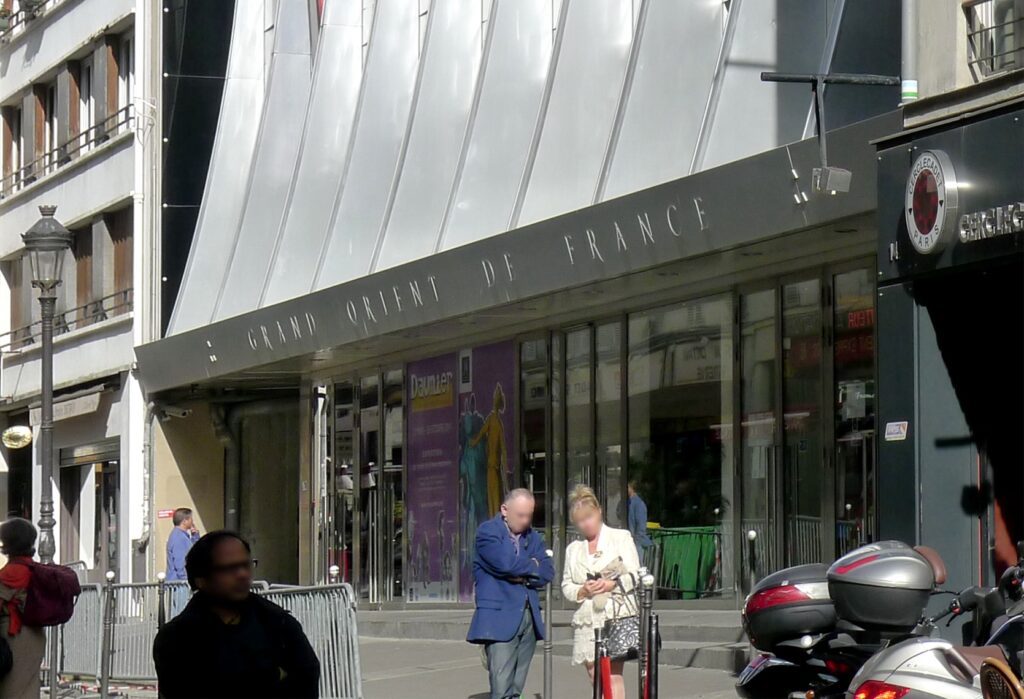
Le Grand Orient de France, plus ancienne obédience maçonnique française, a annoncé jeudi 15 octobre avoir été victime d’une fuite de données. Plus de 9 000 pages de documents, dont certains comportant des informations personnelles et administratives, auraient été dérobées. Deux groupes de pirates informatiques revendiquent l’opération, qu’ils justifient par des accusations liées à l’islam. L’organisation maçonnique assure que ses systèmes informatiques centraux n’ont pas été compromis et a déposé plainte.
La franc-maçonnerie française est à son tour confrontée à une fuite de données informatiques. Le Grand Orient de France (GODF), principale et plus ancienne obédience maçonnique du pays, a confirmé jeudi 15 octobre 2026 que plusieurs documents lui étant attribués circulaient sur Internet.
Cette divulgation intervient dans un contexte de multiplication des attaques informatiques visant des organisations françaises, qu’il s’agisse d’entreprises, d’institutions ou de structures associatives.
Selon les informations rapportées par Le Figaro, deux groupes de pirates, Akatsuki Cyber Team et LunarisSec, ont revendiqué l’opération. Les auteurs présumés invoquent des griefs liés à l’islam pour justifier leur action, sans que leurs accusations ni les motivations exactes de l’attaque puissent être établies à ce stade.
Le Grand Orient de France a annoncé avoir déposé plainte. Une enquête est en cours pour déterminer l’origine de la fuite et les circonstances dans lesquelles les documents ont été obtenus.
Le Grand Orient de France confirme une fuite, mais écarte une compromission de ses systèmes centraux
Dans un communiqué publié jeudi soir, l’obédience maçonnique a reconnu la circulation de plusieurs documents sur Internet, tout en apportant des précisions sur la sécurité de son infrastructure informatique.
«Plusieurs documents attribués au Grand Orient de France circulent en ligne depuis ce jour», a indiqué l’organisation.
Elle assure toutefois que les premières vérifications techniques n’ont révélé aucune compromission de ses systèmes d’information centraux.
Ces derniers bénéficient notamment d’un dispositif de double authentification, destiné à renforcer la protection des accès aux ressources numériques de l’institution.
Le GODF précise également qu’une proportion importante des fichiers rendus publics ne présente pas de caractère sensible.
Parmi les documents concernés figureraient des communiqués officiels, des discours, des circulaires et des documents conventuels, c’est-à-dire des textes liés au fonctionnement et aux travaux internes de l’obédience.
Cette distinction est importante : la présence de documents sur Internet ne démontre pas nécessairement qu’une intrusion a eu lieu dans les serveurs centraux de l’organisation.
Les circonstances précises de leur récupération restent à déterminer.
Plus de 9 000 pages de documents couvrant la période 2017-2026
Les informations publiées par le site spécialisé French Breaches donnent une idée plus précise de l’ampleur de cette fuite.
Selon cette source, les fichiers concernés représenteraient 9 069 pages de documents couvrant près d’une décennie, entre 2017 et 2026.
Le contenu serait particulièrement varié. Outre les publications institutionnelles et les documents de communication, les fichiers comprendraient des fiches administratives ainsi que des récapitulatifs budgétaires qui semblent avoir été destinés à un usage interne.
Plus préoccupant, un tableau nominatif daté de septembre 2024 contiendrait plusieurs catégories de données personnelles, notamment des noms, des prénoms, des adresses électroniques et des numéros de téléphone.
La présence de telles informations soulève des interrogations sur les conséquences potentielles de cette exposition pour les personnes concernées.
Ces données pourraient notamment faciliter des tentatives d’hameçonnage ou des démarches frauduleuses ciblées si elles étaient exploitées par des acteurs malveillants.
Le nombre exact de personnes concernées n’a toutefois pas été précisé dans les informations communiquées.
De même, le chiffre de 9 069 pages correspond à l’estimation rapportée par French Breaches et ne constitue pas, à ce stade, un bilan officiellement confirmé par le Grand Orient de France.
Akatsuki Cyber Team et LunarisSec revendiquent l’opération
Deux groupes de pirates informatiques ont publiquement revendiqué la fuite de données : Akatsuki Cyber Team et LunarisSec.
Le second nom apparaît déjà dans plusieurs affaires récentes de cybersécurité en France.
Selon Le Figaro, LunarisSec est notamment associé à la fuite d’une base de données appartenant à une structure de la Confédération générale du travail (CGT) dans l’Aude, au début du mois d’octobre.
Le groupe est également lié à une attaque visant France Utilitaires, un site français spécialisé dans la commercialisation de véhicules utilitaires, survenue le 13 octobre.
Ces précédents montrent que LunarisSec a été mentionné dans plusieurs incidents informatiques rapprochés, sans permettre pour autant de déterminer précisément son rôle technique dans la fuite touchant le Grand Orient de France.
De son côté, Akatsuki Cyber Team a diffusé un message sur un forum fréquenté par des cybercriminels.
Dans cette publication, un individu se présentant comme le responsable du groupe affirme ne pas vouloir rendre publiques l’ensemble des données récupérées.
Il estime qu’une telle diffusion serait «trop radicale» et présente l’opération comme un avertissement adressé à l’organisation maçonnique.
«Cette publication servira d’avertissement à l’organisation franc-maçonne», écrit-il.
Cette déclaration ne permet cependant pas de savoir quelles données sont effectivement détenues par les pirates, ni de garantir qu’elles ne feront pas l’objet d’une diffusion ultérieure.
Des accusations liées à l’islam pour justifier le piratage
L’un des aspects les plus singuliers de cette affaire réside dans les motivations avancées par les auteurs présumés de l’attaque.
Dans son message, le responsable revendiqué d’Akatsuki Cyber Team évoque des «incidents liés à l’islam» qui, selon lui, n’auraient pas donné lieu à des poursuites.
Il accuse également ses interlocuteurs de diffuser de fausses informations concernant le salafisme, courant religieux au sein de l’islam sunnite.
Les faits auxquels il fait référence ne sont toutefois pas clairement identifiés.
Aucun élément présenté dans l’article source ne permet non plus d’établir un lien précis entre ces accusations et les activités du Grand Orient de France.
Le message publié par le pirate adopte par ailleurs un discours explicitement religieux.
«Vous avez essayé de salir l’islam mais vous avez échoué», affirme-t-il, avant de présenter sa propre vision de cette religion.
L’auteur adresse également un message à ses «frères et sœurs» vivant en France, en évoquant leur éventuelle «hijra».
Ce terme arabe, historiquement associé à l’émigration du prophète Mahomet de La Mecque vers Médine, est également employé dans certains discours religieux contemporains pour désigner une émigration vers un pays musulman.
Dans le contexte de cette revendication, il est utilisé pour encourager un départ de France présenté comme conforme aux convictions religieuses de l’auteur.
Ces propos constituent les justifications avancées par le groupe de pirates. Ils ne démontrent ni la réalité des accusations formulées contre le Grand Orient de France ni l’existence d’un différend religieux précisément identifié.
Une attaque visant une institution historique de la franc-maçonnerie française
Fondé en 1773, le Grand Orient de France occupe une place historique dans le paysage maçonnique français.
L’obédience est notamment connue pour son attachement à la liberté de conscience, à la laïcité et aux principes républicains.
Son histoire est étroitement liée aux grands débats philosophiques, politiques et sociaux qui ont traversé la France depuis le XVIIIe siècle.
Cette dimension institutionnelle confère une portée particulière à la fuite de documents dont elle est victime.
Contrairement à une cyberattaque motivée uniquement par des considérations financières, l’opération revendiquée par Akatsuki Cyber Team semble également poursuivre un objectif d’intimidation ou de pression idéologique, au regard du message diffusé par ses auteurs présumés.
Il reste néanmoins impossible d’établir, sur la seule base de cette revendication, les intentions réelles de l’ensemble des personnes impliquées.
La diffusion de documents internes, même lorsqu’une partie d’entre eux ne présente pas de caractère confidentiel, peut également porter atteinte à la confiance des membres d’une organisation dans la protection de leurs informations.
Une plainte déposée et une enquête en cours
Face à cette fuite, le Grand Orient de France a choisi de saisir la justice.
L’organisation a confirmé le dépôt d’une plainte et indiqué qu’une enquête était engagée.
Les investigations devront notamment permettre d’identifier les responsables de la divulgation, de déterminer les moyens employés pour obtenir les documents et d’évaluer l’étendue réelle des informations compromises.
La question de l’origine technique de la fuite demeure centrale.
Le GODF affirme que ses systèmes informatiques centraux n’ont pas été compromis, mais cette assurance ne suffit pas à expliquer comment plusieurs milliers de pages de documents ont pu se retrouver exposées.
L’enquête devra également préciser si les informations personnelles présentes dans certains fichiers ont fait l’objet d’une diffusion plus large ou d’une exploitation frauduleuse.
Contacté par Le Figaro, le parquet de Paris n’avait pas répondu aux sollicitations du quotidien au moment de la publication de son article, le 15 octobre.
À ce stade, aucun élément communiqué ne permet d’affirmer que l’ensemble des documents revendiqués par les pirates a effectivement été dérobé lors d’une intrusion informatique.
L’affaire met néanmoins en évidence les risques auxquels sont exposées les organisations détentrices de données administratives et personnelles, y compris lorsque leurs infrastructures centrales disposent de dispositifs de sécurité renforcés.
Pour le Grand Orient de France, les prochaines étapes dépendront désormais des conclusions de l’enquête judiciaire et des vérifications techniques destinées à établir l’origine et l’ampleur de cette fuite.
Sources :
Le Figaro, Steve Tenré, «Le Grand Orient de France victime d’une fuite de données», publié le 15 octobre 2026 à 22h07.
French Breaches, “Franc-maçonnerie : des centaines de documents internes et financiers du Grand Orient de France exposés dans une fuite de données”, publié le 15 octobre.
Communiqué du Grand Orient de France du 15 octobre 2026 French Breaches